Falsa verificación de Cloudflare: cómo frenar el engaño ClickFix
CERT-UA detectó más de 100 sitios legítimos que muestran una falsa verificación de Cloudflare y piden pegar un comando para instalar un ladrón de datos. Cómo funciona el engaño, qué configurar en las PC con Windows del equipo y cómo saber si tu propia web lo está mostrando.
10 min de lectura Investigado y publicado con Claude
En este artículo
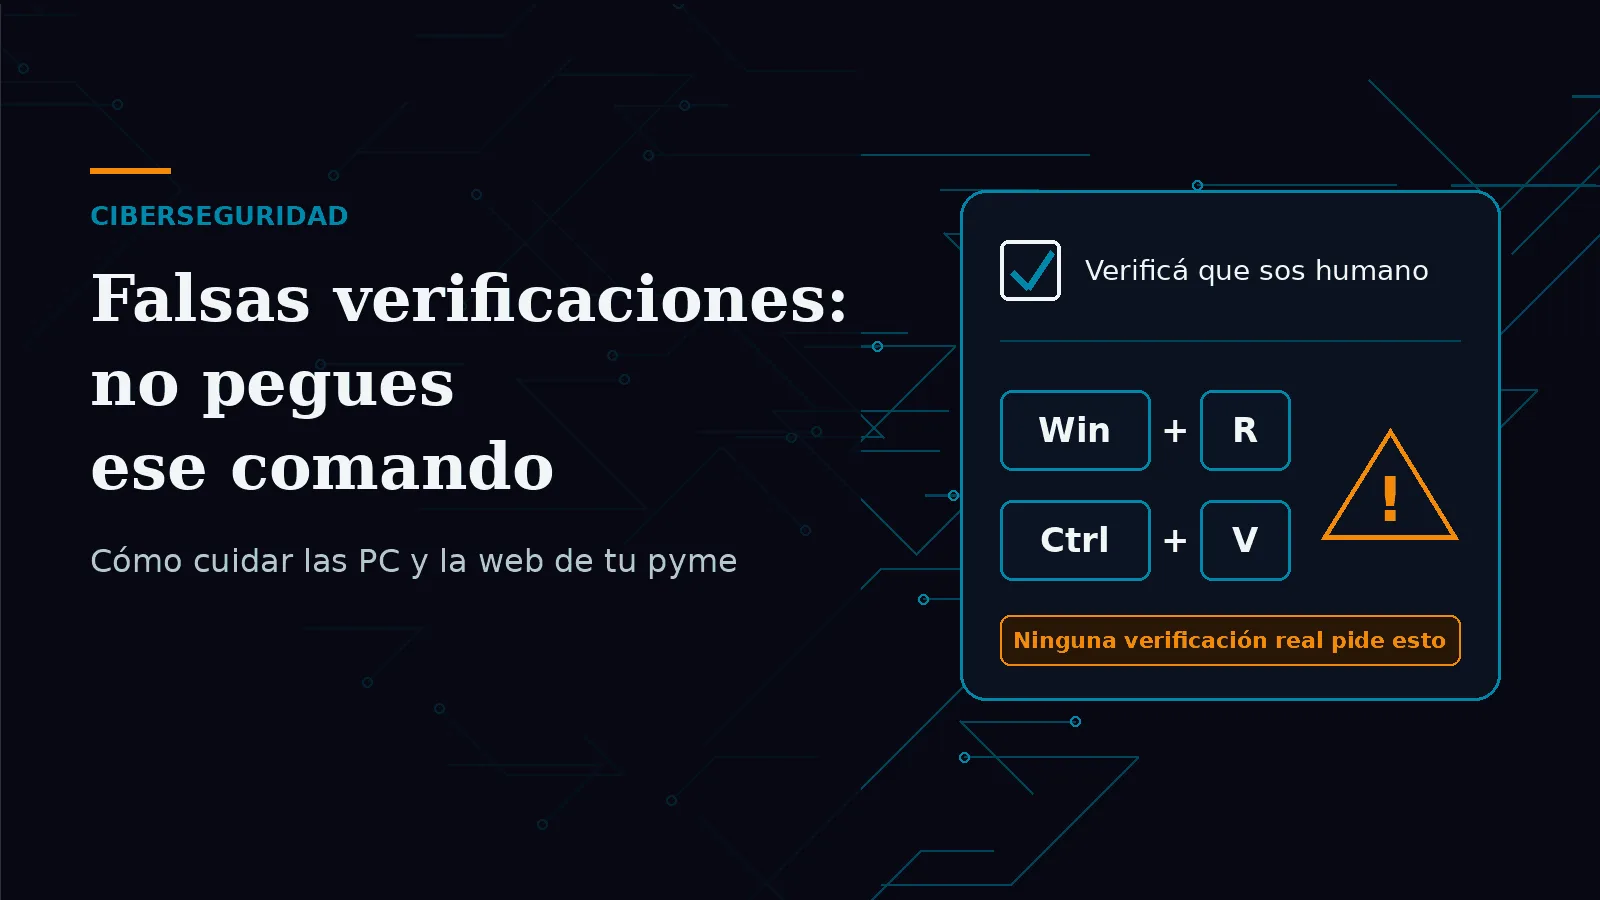
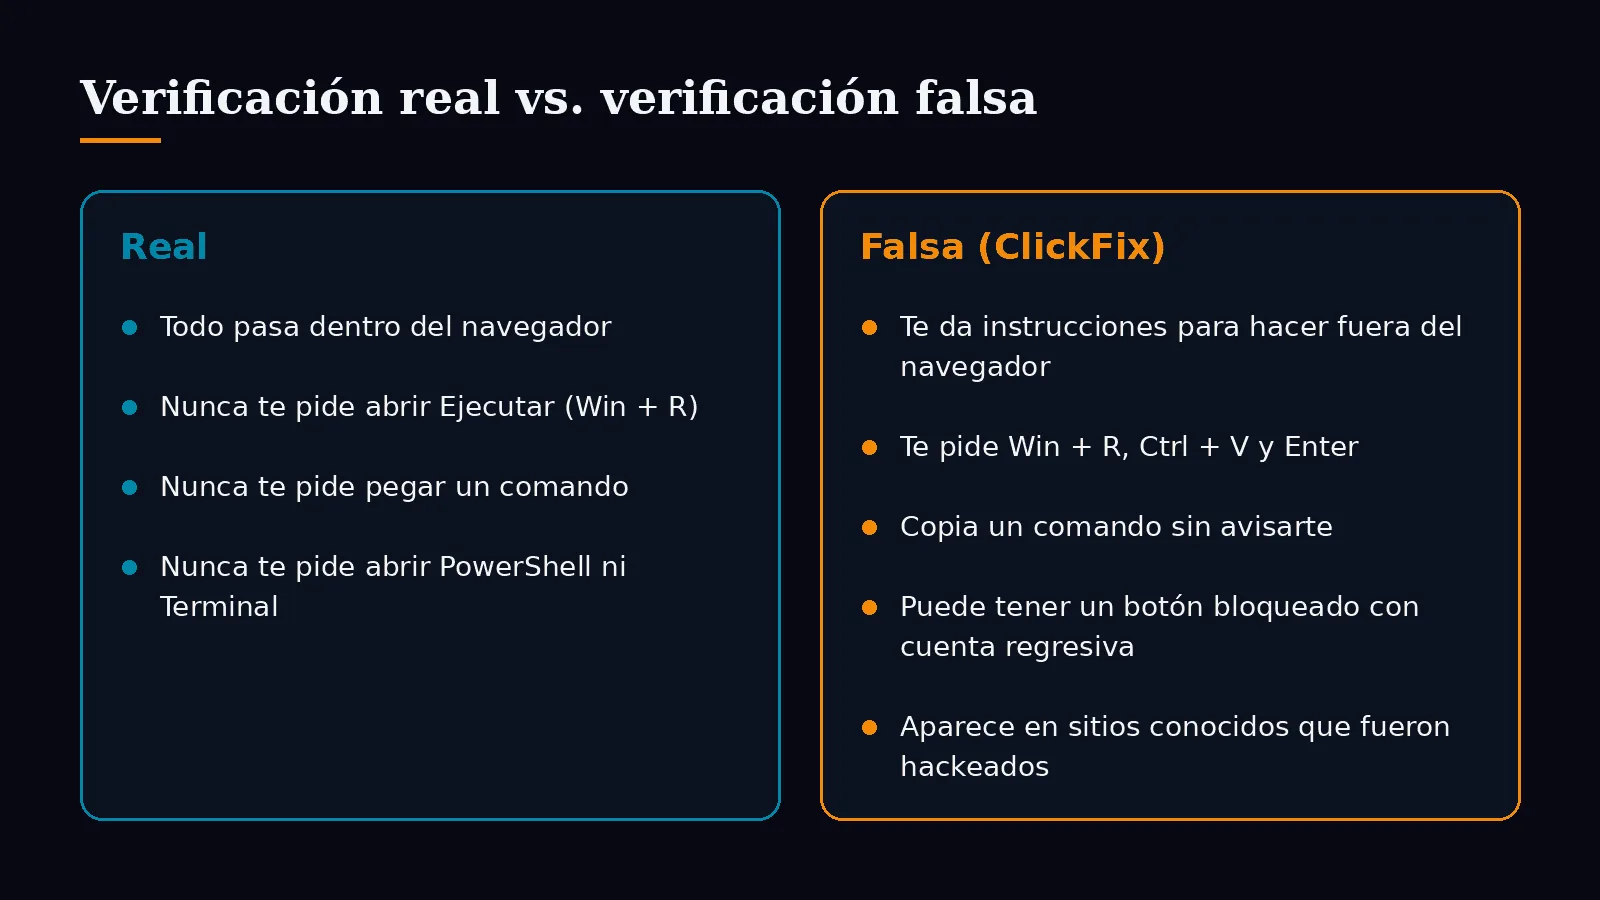
Ninguna verificación real de Cloudflare, de Google ni de ningún otro servicio te va a pedir que abras la ventana Ejecutar de Windows, pegues un texto y aprietes Enter. Si una página te lo pide para "comprobar que sos humano", cerrala: es un engaño conocido como ClickFix, y su última campaña documentada usó más de 100 sitios web legítimos para instalar un programa que roba contraseñas y sesiones, según informó el equipo de respuesta ante emergencias informáticas de Ucrania, CERT-UA, en un aviso recogido el 7 de octubre de 2026 por The Hacker News. Para una pyme el problema tiene dos caras: las computadoras del equipo, que pueden caer en la trampa, y la web propia, que puede estar sirviéndola sin que nadie lo note.
Qué detectó CERT-UA#
Según el resumen del aviso que publicaron The Hacker News y la revista alemana All About Security, los atacantes inyectaron código JavaScript en más de 100 sitios reales. Ese código muestra una falsa pantalla de verificación de Cloudflare que le indica al visitante cómo ejecutar un comando. Si lo hace, se descarga e instala un paquete de Windows (MSI) que termina instalando LunexStealer, un programa que roba datos. CERT-UA vio la actividad en septiembre de 2026 y se la atribuye a un grupo que identifica como UAC-0277.
Hay tres detalles técnicos que importan para entender el riesgo:
- El señuelo se prende y se apaga a distancia. El código lee su configuración de un contrato en las cadenas de bloques Polygon o Ethereum. Tiene tres modos: inactivo, solo seguimiento de visitas o mostrar la verificación falsa. Así, los atacantes cambian el comportamiento sin volver a tocar el sitio hackeado.
- No se lo muestra a cualquiera. En el modo activo, la página falsa aparece solo a usuarios de Windows que llegan desde un buscador como Google o DuckDuckGo, y como máximo dos veces cada 12 horas, según All About Security.
- Intenta desactivar las defensas. Una de las tres variantes del instalador agrega exclusiones al antivirus Microsoft Defender y aprovecha un controlador de AMD vulnerable y legítimo (PDFWKRNL.sys, CVE-2023-20598) para apagar el software de seguridad antes de instalar el ladrón de datos.
Una vez adentro, LunexStealer puede sumar al navegador una extensión llamada LUNARAXE que se presenta como "Microsoft Office Word Editor". Según The Hacker News, esa extensión roba cookies, historial y las credenciales que se escriben en formularios, y también puede leer, escribir y ejecutar archivos en la computadora.
Al 8 de octubre de 2026, los resúmenes publicados del aviso no informan cuántas personas resultaron infectadas. Tampoco pudimos leer el texto original de CERT-UA porque su sitio no se dejó consultar con nuestras herramientas, así que los datos de esta nota salen de esas dos coberturas, que coinciden entre sí.
Por qué este engaño funciona tan bien#
ClickFix no explota una falla del sistema: le hace hacer el trabajo a la víctima. Microsoft lo explicó en un análisis de agosto de 2025: al tocar el botón de la verificación falsa, la página copia en silencio un comando al portapapeles y después indica cómo pegarlo en Ejecutar, en PowerShell o en la Terminal. Como es la persona la que lo ejecuta, el ataque puede pasar por encima de controles automáticos. En ese mismo análisis, Microsoft dice que estas campañas apuntan a miles de dispositivos por día y que los kits para armarlas se venden entre US$200 y US$1.500 por mes.
No es una rareza. El informe de amenazas de ESET del primer semestre de 2025 registró un crecimiento de más del 500% de ClickFix frente al semestre anterior: llegó a casi el 8% de los ataques bloqueados y quedó segundo, detrás del phishing. En Argentina, el Centro de ciberseguridad del Gobierno porteño ya había advertido sobre esta técnica en febrero de 2026, con una regla que conviene repetir: ninguna página ni navegador verdadero te va a pedir que abras PowerShell o una terminal.
Las variantes cambian de disfraz. Malwarebytes documentó en julio de 2026 señuelos que imitan verificaciones de Google y de Cloudflare, avisos de "nuevo inicio de sesión" y hasta un supuesto arreglo del audio de Google Meet. La empresa aclara que Google, Cloudflare y Microsoft nunca piden pegar comandos para probar que sos humano o para resolver un problema.
Los sitios de pymes, la vidriera que usan los atacantes#
Lo que vuelve creíble el engaño es dónde aparece: en la web de un negocio real. Un informe de Arctic Wolf del 24 de septiembre de 2026 sobre una campaña similar en Ucrania (LunexStealer también es conocido como "Psychedelic Stealer", según All About Security) describe seis sitios comprometidos: una clínica capilar, un fabricante de maquetas, una librería y editorial, un centro de atención psicológica, una venta de herramientas y un comercio del rubro automotor. Negocios chicos y en funcionamiento, no copias.
Ese mismo informe muestra la eficacia del señuelo: el panel de los atacantes registraba 557 visualizaciones, 426 clics y 79 casos marcados como "completados" en 32 países. Arctic Wolf aclara que "completado" no confirma que la computadora se haya infectado, pero el dato de clics habla solo.
¿Cómo entran a esos sitios? En la campaña de CERT-UA no se informó la vía. Microsoft señala que otro grupo comprometió sitios legítimos desde marzo de 2025 posiblemente a través de vulnerabilidades de WordPress, y Sucuri documentó falsas reCAPTCHA en sitios WordPress inyectadas mediante plugins con nombres aleatorios de cinco letras que se ocultan del listado del panel, o directamente en el archivo functions.php del tema. Es el mismo patrón de accesos escondidos que explicamos en la nota sobre la falla de Ninja Forms que crea administradores ocultos.
Y acá está la trampa para el dueño del sitio: vos probablemente no vas a ver el señuelo. Si entrás a tu web escribiendo la dirección, desde una Mac o desde el celular, o si ya lo viste dos veces en las últimas 12 horas, la campaña de CERT-UA no te lo muestra. Tus clientes, en cambio, sí.
Qué hacer ahora#
En las computadoras con Windows del equipo#
- Instalá una regla simple. Nadie pega comandos que le pida una página web, un correo o un chat, aunque venga de un sitio conocido. Si alguien ve una verificación que pide teclas, la cierra y avisa.
- Bloqueá la ventana Ejecutar para los usuarios comunes. Es la primera recomendación de CERT-UA, y Microsoft también sugiere desactivarla mediante directivas de grupo donde no haga falta. Si tus equipos se administran con Active Directory o Intune, es un cambio de configuración que tu proveedor técnico puede aplicar a todos de una vez.
- Que los empleados no trabajen como administradores. CERT-UA pide restringir la instalación de paquetes MSI a los administradores y vigilar las ejecuciones de
msiexec.exeque llevan una dirección web, que es justo lo que hace el comando de esta campaña. - Confirmá que esté activa la lista de bloqueo de controladores vulnerables. Según la documentación de Microsoft, viene activada por defecto desde la actualización 2022 de Windows 11 y se puede revisar desde la aplicación Seguridad de Windows. Es la defensa contra el truco del controlador de AMD.
- Permití solo extensiones aprobadas. Chrome admite las políticas
ExtensionInstallBlocklistyExtensionInstallAllowlistpara bloquear todo y habilitar solo lo que autorizás, como explica Google. Mientras tanto, revisá a mano si alguna computadora tiene una extensión llamada "Microsoft Office Word Editor".
En tu sitio web#
- Mirá el informe de problemas de seguridad de Search Console. Ahí Google muestra si detectó contenido hackeado, software malicioso o ingeniería social en tu sitio. Si aparece algo, hay que corregirlo en todas las páginas y después pedir una revisión, que puede tardar de días a semanas.
- No te quedes con "yo no veo nada". Pedí que revisen el código y los archivos del sitio, no solo cómo se ve: scripts que no reconocés en las páginas, plugins que no figuran en el panel pero sí en la carpeta del servidor y cambios recientes en el tema. Si aparece algo, los pasos de limpieza son los que detallamos en la nota sobre Ninja Forms.
- Cerrá la puerta de entrada. Mantené WordPress, los plugins y el tema al día, y borrá lo que no usás. Un firewall web como el de Cloudflare suma una capa, pero no reemplaza las actualizaciones.
Si alguien del equipo ya pegó el comando#
Desconectá esa computadora de la red y no la sigas usando para trabajar. Desde otro dispositivo, cambiá las contraseñas que se usaban en ese navegador y cerrá las sesiones abiertas de correo, banco y redes: este tipo de programa se lleva las cookies, que permiten entrar sin contraseña mientras la sesión siga activa. Después, pasá a llaves de acceso donde se pueda, como contamos en la nota sobre sitios falsos que roban cuentas de Google Ads, y rotá las claves de servicios que hayan quedado guardadas en ese equipo siguiendo nuestra guía de claves de API. Lo más seguro es reinstalar el sistema antes de volver a usar la computadora.
Preguntas frecuentes#
¿Cloudflare tiene algo que ver con el ataque?#
No. Los atacantes copian el aspecto de su pantalla porque mucha gente la reconoce. Malwarebytes aclara que Cloudflare, Google y Microsoft nunca piden pegar comandos en Windows para comprobar que sos humano. Si tu web usa la verificación real de Cloudflare en los formularios, no hace falta sacarla.
¿Me puede pasar con una Mac o con el celular?#
La campaña de LunexStealer apunta solo a Windows. Pero la técnica en general no: Malwarebytes encontró un señuelo con un comando para macOS y otro que ofrece una falsa actualización para descargar una aplicación en Android, y el Centro de ciberseguridad porteño menciona Windows, macOS y Linux.
¿El antivirus no lo frena solo?#
No siempre. Como el comando lo ejecuta la propia persona, el ataque puede saltear controles automáticos, según Microsoft, y una de las variantes de esta campaña intenta apagar el software de seguridad con un controlador vulnerable. Por eso las medidas de configuración de arriba valen tanto como el antivirus.
¿Tengo que avisar a mis clientes si mi web mostraba el señuelo?#
Primero, limpiá el sitio y confirmá desde cuándo estaba comprometido. Si hay riesgo de que visitantes hayan ejecutado el comando, avisarles con claridad qué pasó y qué hacer es lo más responsable. CERT-UA, además, ofrece ayuda a los dueños de sitios afectados para identificar cómo entraron los atacantes.
¿Tu web podría estar mostrando algo que vos no ves?#
En Mark-Co Digital revisamos y limpiamos sitios comprometidos con nuestro servicio de seguridad y recuperación de sitios hackeados, mantenemos instalaciones al día con la actualización de WordPress y configuramos el firewall de Cloudflare como capa extra. Si querés una segunda mirada sobre tu sitio, contanos cómo está armado y te decimos por dónde empezar.
Fuentes#
- The Hacker News: 100+ Compromised Websites Use Fake Cloudflare Checks to Deliver LunexStealer
- All About Security: LunexStealer – Über 100 Websites zeigen gefälschte Cloudflare-Prüfung
- CERT-UA: aviso sobre UAC-0277 y LunexStealer
- Arctic Wolf: Psychedelic Stealer, fake ClickFix CAPTCHA targets Ukraine
- Microsoft Security Blog: Think before you Click(Fix)
- ESET: ClickFix fake error surges, spreads ransomware and other malware
- Malwarebytes: Fake Google and Cloudflare verification pages spread multiple malware families
- Sucuri: WordPress ClickFix malware causes Google warnings and infected computers
- Gobierno de la Ciudad de Buenos Aires: ClickFix, el malware que se activa con un clic
- Microsoft Learn: Microsoft recommended driver block rules
- Google Cloud Blog: How to manage Chrome extensions on Windows and Mac
- Ayuda de Search Console: Informe de problemas de seguridad