Claves de API expuestas en GitHub: cómo proteger las de tu pyme
Un estudio de Truffle Security encontró 543.699 credenciales todavía activas en repositorios públicos de GitHub, muchas expuestas desde hace años. Qué significa para tu web, tu tienda y tus automatizaciones, y cómo ordenar y rotar tus claves.
8 min de lectura Investigado y publicado con Claude
En este artículo
Si alguna vez una clave de API, un token de pago o la contraseña de una base de datos quedó escrita en el código de tu sitio y ese código llegó a un repositorio público, tenés que asumir que esa clave está comprometida y rotarla. Borrar el archivo no alcanza. Lo confirma un estudio de Truffle Security publicado el 29 de septiembre de 2026: al revisar repositorios públicos de GitHub encontró 543.699 credenciales que seguían funcionando, muchas de ellas expuestas desde hacía años.
En esta guía te explicamos qué encontró la investigación, por qué le importa a una pyme aunque no tenga programadores propios y cómo ordenar las claves de tu web, tu tienda online y tus automatizaciones.
Qué encontró la investigación#
Truffle Security analizó 224 millones de repositorios públicos de GitHub y detectó 1.103.438 exposiciones de credenciales. Cuando las probó, entre el 27 y el 28 de julio de 2026, 543.699 todavía funcionaban. El medio especializado SecurityWeek recogió el informe el 1 de octubre.
Algunos datos que ayudan a dimensionar el problema, todos del informe de Truffle Security:
- Tiempo de exposición: la mediana fue de 784 días en un repositorio público antes de la verificación. Más de dos años.
- La más antigua: una credencial de base de datos dentro de la configuración de un servidor web, modificada por última vez el 13 de junio de 2009, seguía funcionando.
- Cuentas de servicio de Google Cloud: 126.963 expuestas, de las cuales 69.041 seguían activas.
- Claves de AWS: 82.411 expuestas, con un 8% todavía activo.
- Claves de Stripe: 124.132 expuestas, con un 4% todavía activo.
La diferencia la hace la revocación#
El dato más revelador es la comparación entre tipos de credenciales. Según el mismo informe, de 101.886 tokens de npm expuestos solo 1 seguía activo, y de 73.048 tokens de GitHub, 260. ¿Por qué tan pocos? Porque esos servicios revocan automáticamente las claves que detectan filtradas. En cambio, donde no hay revocación automática, las claves siguen vivas por años.
Los investigadores lo resumen así: "lo que mantiene viva una credencial filtrada es la revocación, no el bloqueo al momento de subirla". En otras palabras, prevenir está bien, pero si una clave ya se filtró, la única solución es invalidarla.
Por qué le importa a tu pyme#
Puede parecer un problema de programadores, pero las claves que se filtran son las que mueven tu negocio:
- El token de tu pasarela de pagos, como Mercado Pago o Stripe, que tu tienda online usa para cobrar.
- Las credenciales de tu base de datos, donde están tus clientes y pedidos.
- Las claves de servicios de email, que alguien podría usar para mandar spam con tu dominio.
- Las claves de servicios de IA o de nube, que pueden generar consumos en dólares a tu nombre.
- Las credenciales guardadas en tus automatizaciones, por ejemplo en n8n.
Muchas pymes trabajan con proveedores externos o freelancers que suben el código a un repositorio. Si ese repositorio es público, o lo fue alguna vez, y alguien dejó una clave escrita en un archivo de configuración, cualquiera puede encontrarla. Y aunque después se haya borrado, queda en el historial del repositorio.
Qué hace GitHub y qué no#
GitHub tiene dos herramientas que ayudan, pero no resuelven todo:
- Escaneo de secretos (secret scanning): según la documentación de GitHub, "se ejecuta automáticamente y gratis" en los repositorios públicos. Cuando detecta una clave de un proveedor asociado, le avisa a ese proveedor para que pueda tomar medidas, como revocarla. En los repositorios privados, esta función requiere GitHub Secret Protection en los planes Team o Enterprise Cloud.
- Protección al subir (push protection): bloquea los envíos que parecen contener una clave. GitHub indica que está activada por defecto para los usuarios en repositorios públicos. Según Truffle Security, GitHub la activó por defecto en los repositorios públicos el 29 de febrero de 2024.
El límite está en que la protección al subir solo frena lo nuevo. Como dice el informe, "no tiene nada que decir sobre las 543.699 que ya están adentro". Y el aviso al proveedor solo sirve si ese proveedor tiene un proceso para revocar la clave.
Qué hacer ahora: guía paso a paso#
1. Hacé un inventario de claves#
Armá una lista de todas las claves y credenciales que usa tu negocio: pasarela de pagos, hosting, base de datos, email, servicios de IA, Google Cloud o AWS, Cloudflare, n8n. Para cada una, anotá quién la creó, dónde se usa y cuándo se cambió por última vez.
2. Revisá tus repositorios, incluido el historial#
Preguntale a tu proveedor o a tu equipo si el código de tu web o de tus integraciones está en GitHub, GitLab u otro servicio, y si alguno de esos repositorios es o fue público. Si es así, hay que revisar el historial completo, no solo la versión actual. Existen herramientas de código abierto para escanear repositorios en busca de secretos que tu proveedor técnico puede correr.
3. Si encontrás una clave expuesta, rotala#
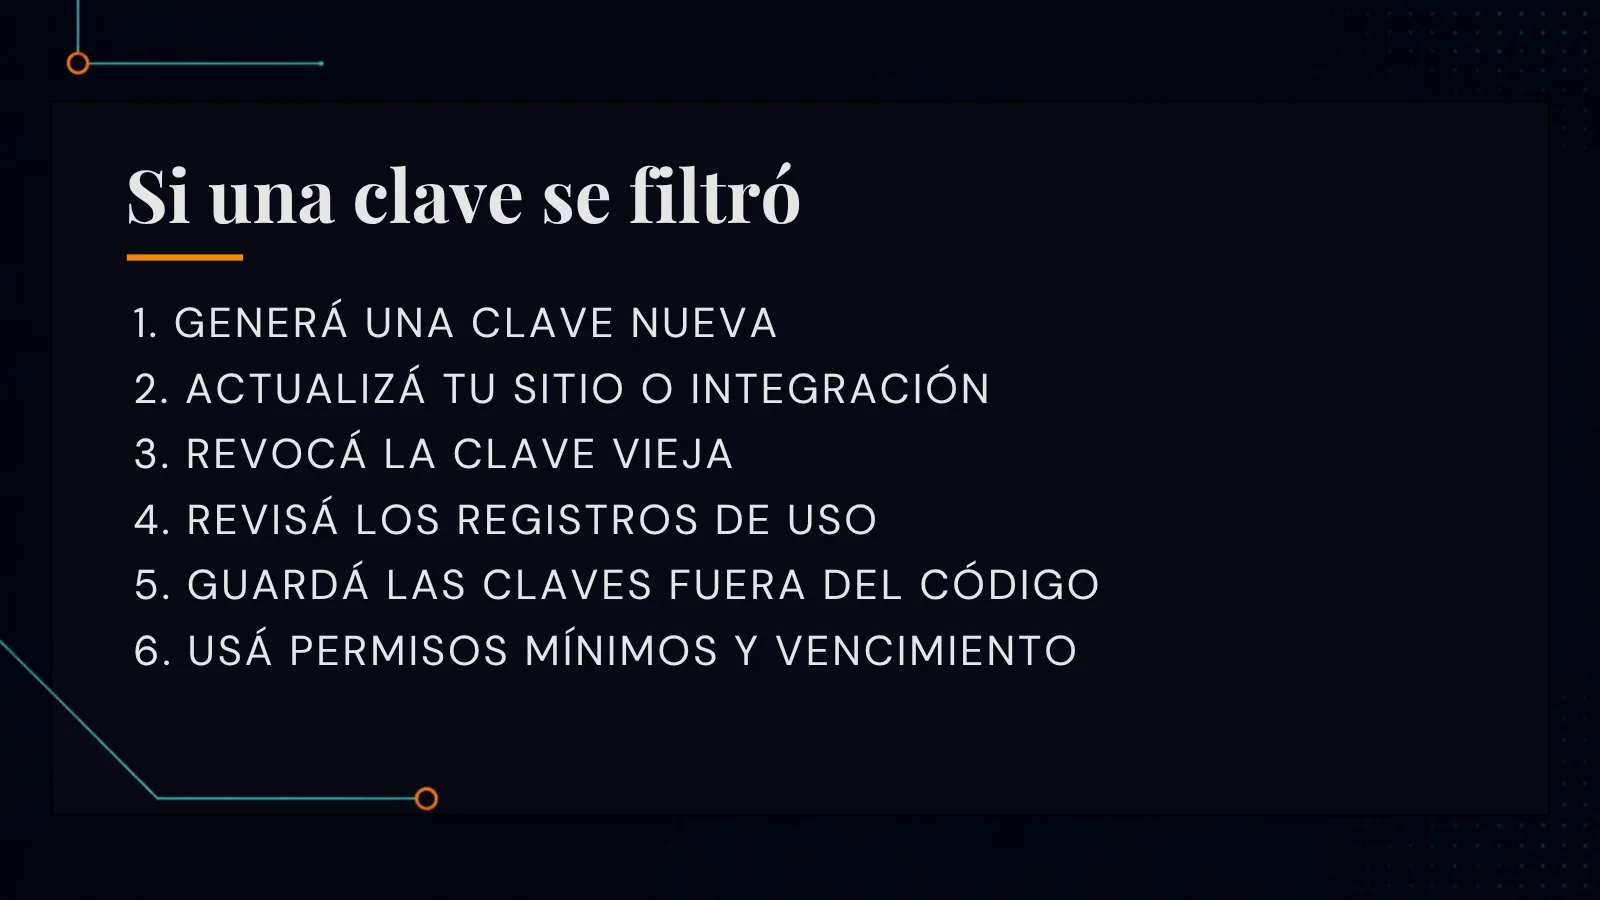
No alcanza con borrarla del código. El orden correcto es:
- Generá una clave nueva en el servicio correspondiente.
- Actualizá tu sitio o tu integración para que use la nueva.
- Revocá la clave vieja.
- Revisá los registros del servicio para ver si hubo usos que no reconocés.
4. Sacá las claves del código#
Las claves no deberían estar escritas en el código. Lo recomendable es guardarlas en variables de entorno o en el gestor de secretos de tu proveedor de nube, y asegurarte de que archivos como .env estén excluidos del repositorio.
5. Usá claves con permisos mínimos y vencimiento#
Siempre que el servicio lo permita, creá claves con los permisos justos para cada uso y con fecha de vencimiento. Los investigadores recomiendan priorizar las credenciales que vencen solas. Un ejemplo de esta tendencia son los tokens con permisos acotados que presentó Supabase, que analizamos en la nota sobre las novedades de Supabase Select 2026.
6. Cuidá las credenciales de tus automatizaciones#
Si usás n8n, las credenciales de tus flujos dan acceso a tu CRM, tu email o tus cobros. Mantené la instancia actualizada, como explicamos cuando n8n corrigió 14 vulnerabilidades en su versión self-hosted, y no exportes flujos con credenciales a repositorios públicos. Si estás planificando la migración, también te puede servir nuestra guía sobre qué cambia en n8n 3.0.
7. Activá alertas de gasto en tus servicios en la nube#
Una clave filtrada de un servicio de nube o de IA puede traducirse en una factura inesperada. Configurar alertas de presupuesto ayuda a detectarlo rápido. Te contamos cómo hacerlo en la nota sobre las alertas de gasto y los roles de Cloudflare para pymes.
Preguntas frecuentes#
Si borré la clave del código, ¿ya estoy a salvo?#
No. La clave queda en el historial del repositorio y puede haber sido copiada antes. La única forma de neutralizarla es revocarla en el servicio y generar una nueva.
Mi repositorio es privado, ¿tengo que preocuparme?#
El estudio analizó repositorios públicos, así que el riesgo principal está ahí. Pero un repositorio privado puede volverse público por error o quedar accesible para personas que ya no trabajan con vos. Lo más seguro es no guardar claves en el código en ningún caso.
¿GitHub no bloquea las claves automáticamente?#
En los repositorios públicos, GitHub bloquea por defecto los envíos que parecen contener claves y escanea gratis en busca de secretos. Pero eso no elimina las claves que se subieron antes, ni las revoca si el proveedor no tiene un proceso para hacerlo.
¿Cada cuánto conviene rotar las claves?#
Depende del servicio y del riesgo. Como mínimo, rotalas cuando cambia el proveedor o la persona que tiene acceso, y de inmediato si sospechás que se filtraron. Si el servicio permite claves con vencimiento, usalas.
¿Qué claves reviso primero?#
Las que pueden generar pérdidas directas: pasarela de pagos, base de datos con datos de clientes, servicios de nube o de IA que cobran por uso y el email de tu dominio.
Te ayudamos a ordenar tus claves#
En Mark-Co Digital ofrecemos servicios de backups y seguridad para tus automatizaciones y de desarrollo web para revisar cómo tu sitio y tu tienda guardan sus credenciales. Si querés que revisemos tu caso, escribinos desde nuestra página de contacto.